

開始前先了解
先建立專用內部橋接器 vmbr1. 本篇示範對 VM 100 新增網卡, 使用 VLAN 100, 不修改既有連到 vmbr0 的裝置. 若要測試對端互通, 再準備同橋接器與同 VLAN 的另一台測試 VM.
新增網卡不會自動增加公網 IP, DHCP 或上網能力. 位址與閘道仍需依實際網路配置, 不要為第二張內部網卡任意新增預設路由.
Ubuntu 的介面名稱應以 MAC 比對, 不能假設一定是 eth1 或 ens19. 本次實際新介面是 ens19, MAC 為 bc:24:11:7b:f1:7d, 私有 IP 使用 192.168.50.10/24. 請依自己的介面與位址修改, 不照抄 MAC.
本次實測新增裝置, guest 辨識, 私有 IP 與原預設路由. 配圖透過真實節點命令列以 SSH 進入 Ubuntu 查詢, 沒有操作 VM 主控台或重新套用宿主機網路. 對端 VM 的互通需依後續配置另行驗證.
本系列使用 Proxmox VE 9 繁體中文介面的真實截圖. 節點, 儲存名稱與示範數值請換成自己的環境; 作業系統安裝程式可能維持其原有語言.
01記錄既有網卡與網路用途
選取 VM 100 的硬體頁面, 記錄現有網路裝置的 Bridge 與 MAC. 先辨識哪張提供目前的管理或服務連線, 避免編輯錯誤.
在 guest Console 查看現有介面與 IP, 保留作為新增後的對照. 正式 VM 可先正常關機再新增, 避免依賴未確認的熱插拔能力.
ip -br link
ip -br address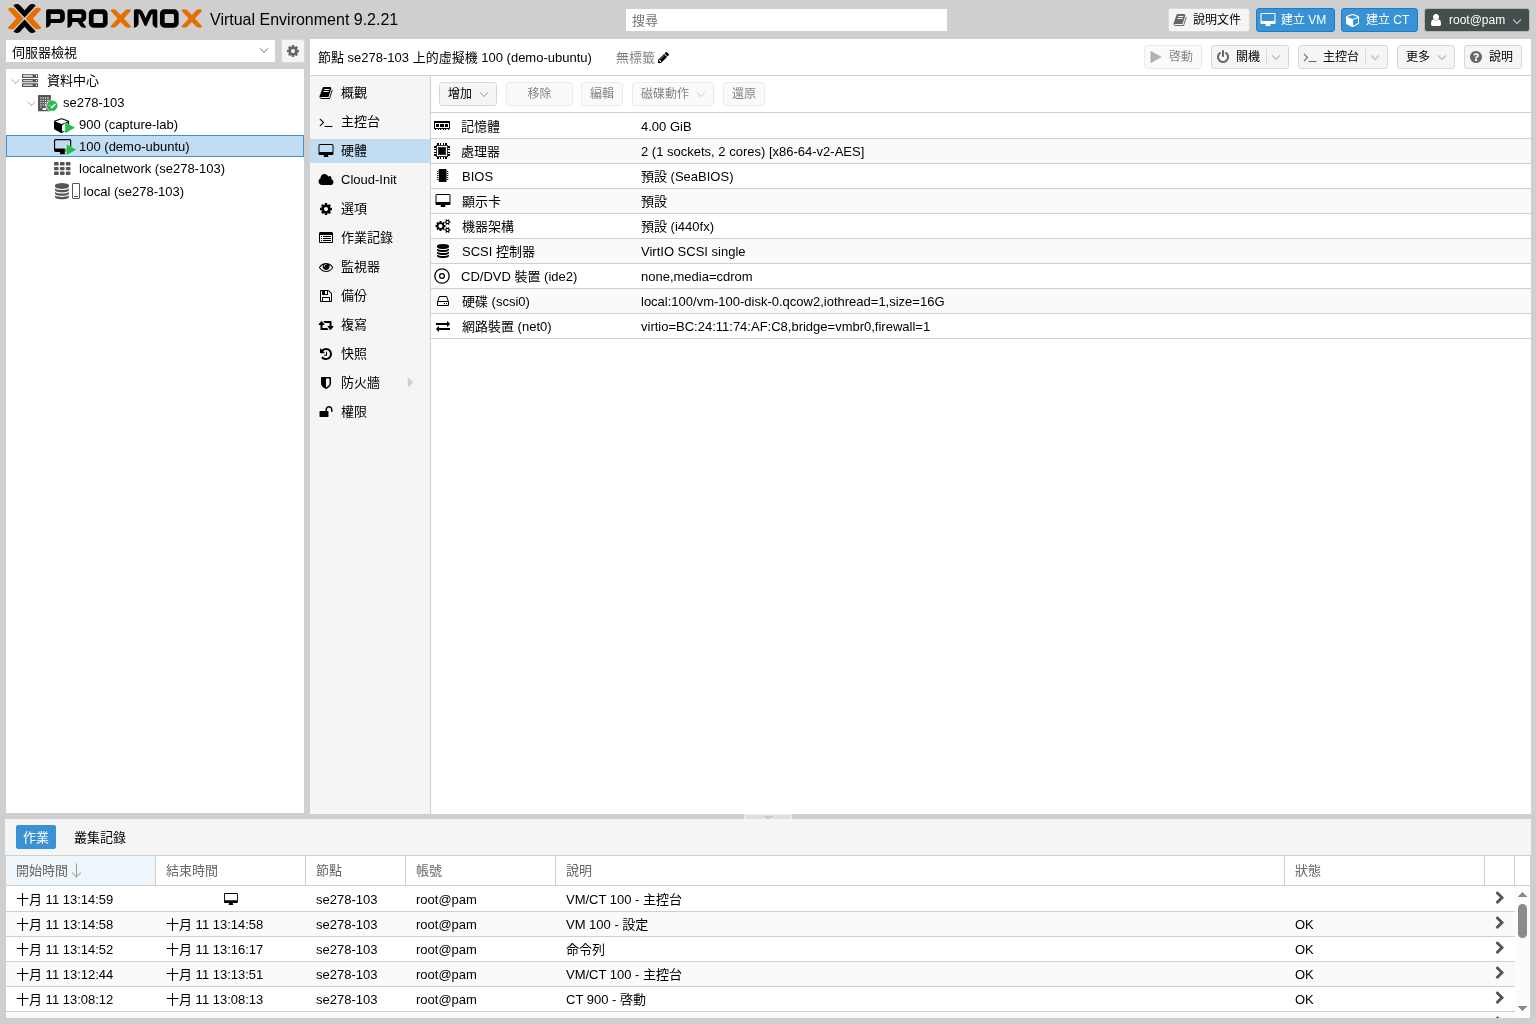 放大圖片
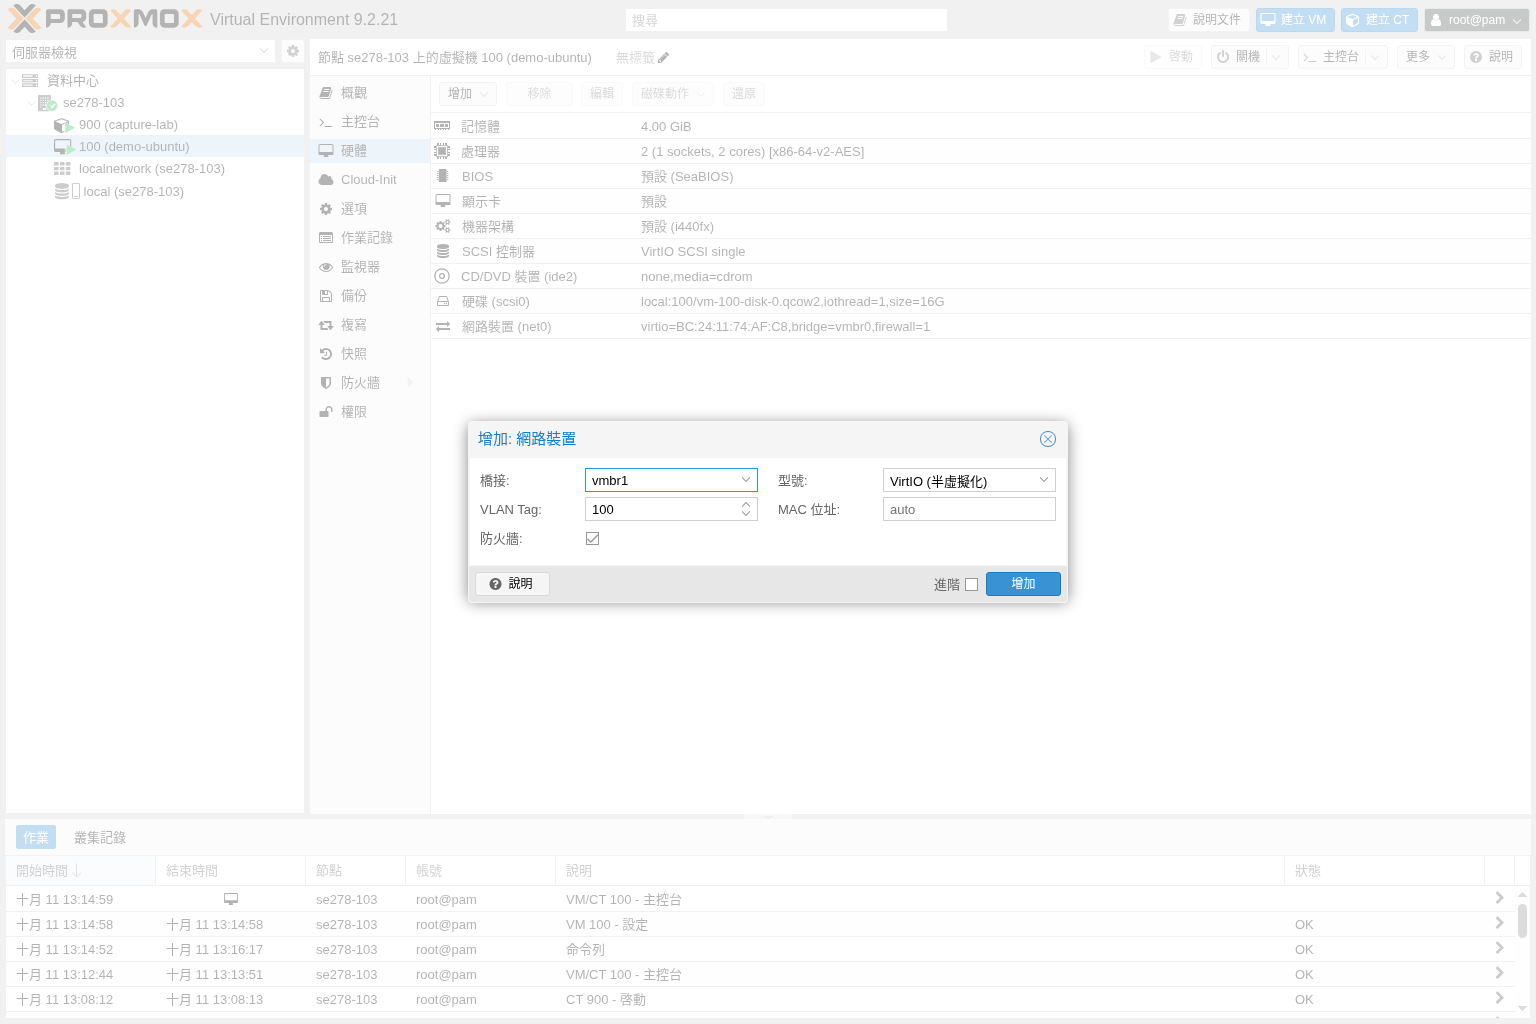
02新增連到 vmbr1 的 VirtIO 網路裝置
在 硬體 頁面按 增加, 選擇 網路裝置. 橋接 選 vmbr1, 型號 使用 guest 支援的 VirtIO. 讓系統產生獨立 MAC 位址, 不要複製既有網卡的位址.
本篇的 VLAN Tag 使用 100, 對端也需相同標籤才能在這個內部網路互通. 若自己的網路沒有規劃 VLAN, 不應任意照填. 防火牆核取方塊仍需配合上層與 VM 選項, 不能只勾選就認為規則已生效.
 放大圖片
03在 guest 以 MAC 辨識新介面
保存後查看硬體清單, 記下新網卡的 MAC. 啟動 VM 或依系統支援完成重新辨識, 再在 Console 執行介面查詢.
用 MAC 對照管理介面與 guest 的網卡, 確認新介面的實際名稱. 沒有出現時先查看裝置與 VirtIO 驅動支援, 不要直接刪除原網卡.
ip -br link
ip -br address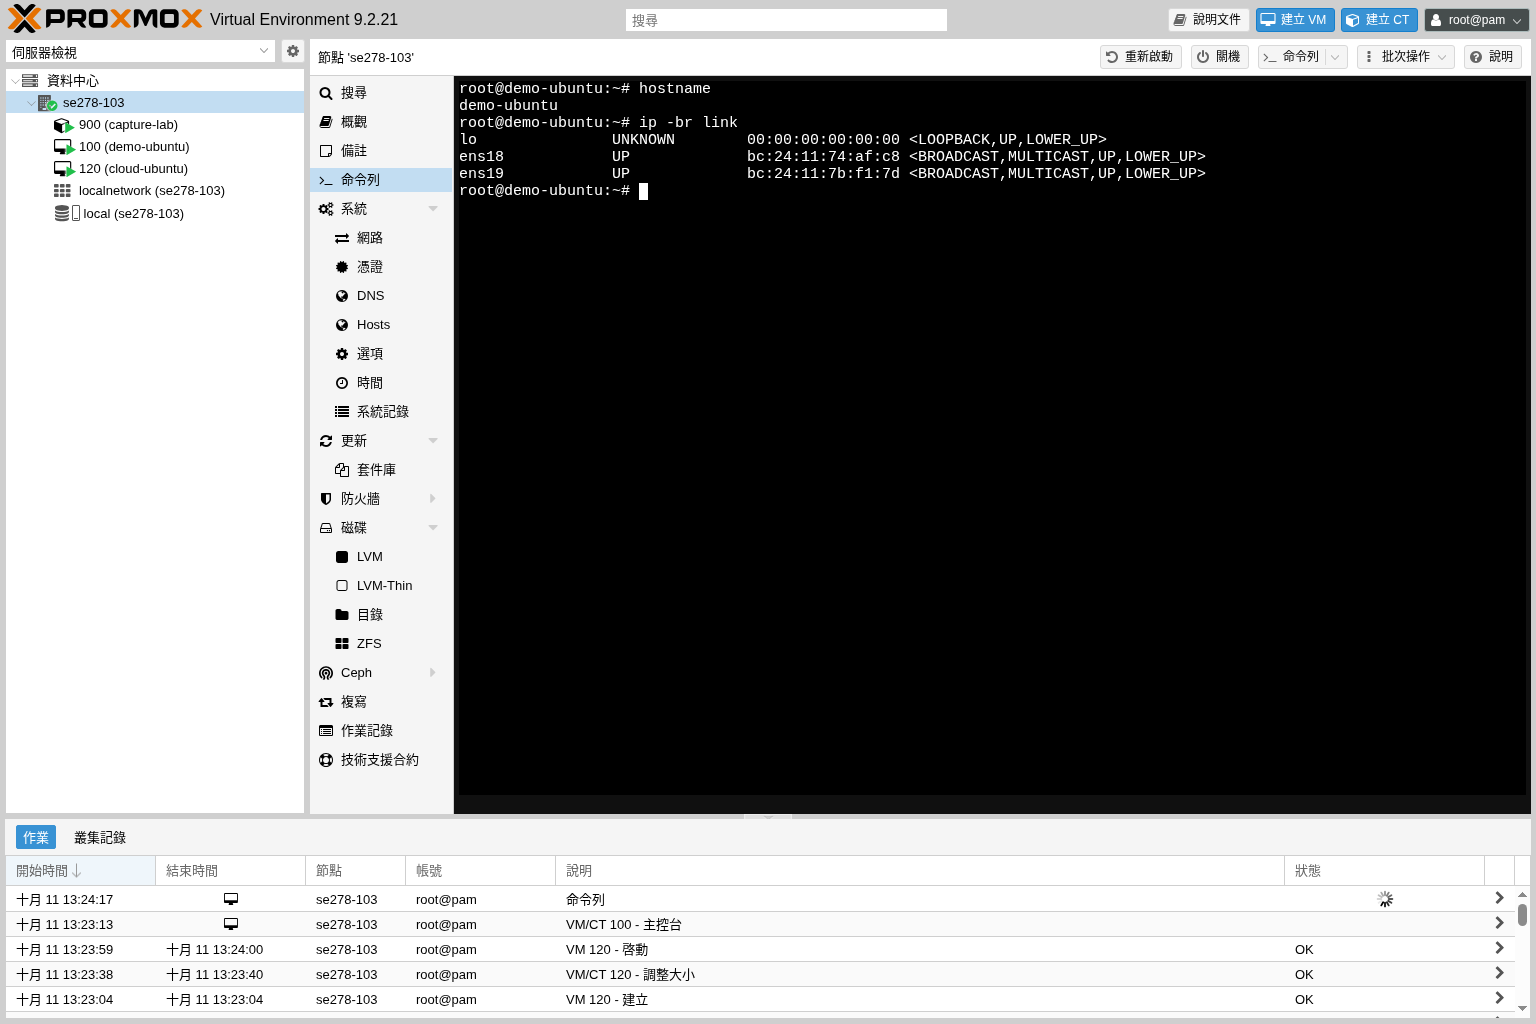 放大圖片
04保存私有位址設定並核對原預設路由
先查看 /etc/netplan/ 的既有檔案, 確認沒有重複定義 ens19. 本篇使用新的 /etc/netplan/90-tutorial-private.yaml, 權限設為 600, 只加入這張內部介面, 不覆寫 ens18. 可用 sudo nano /etc/netplan/90-tutorial-private.yaml 編輯, 已存在的檔案應先確認用途.
本次使用 sudo netplan generate 檢查配置, 再用 ip 指令單獨啟用新介面, 沒有執行整體 Netplan 套用. IP 指令是目前執行中的設定, 保存的 Netplan 供之後正常開機載入. 內部介面不增加預設閘道或 DNS, 完成後核對原本 default route 仍使用 ens18.
若 ens19 已有相同 IP, 不重複執行 address add. 需要對端測試時, 確認另一台 VM 接到 vmbr1, VLAN 100, 使用未占用的同網段 IP, 再以 ping -I ens19 指定介面驗證; 新 IP 出現在清單不等於對端已可連線.
network:
  version: 2
  ethernets:
    ens19:
      dhcp4: false
      dhcp6: false
      addresses:
        - 192.168.50.10/24
sudo chmod 600 /etc/netplan/90-tutorial-private.yaml
sudo netplan generate
sudo ip link set ens19 up
sudo ip address add 192.168.50.10/24 dev ens19
ip -br address
ip route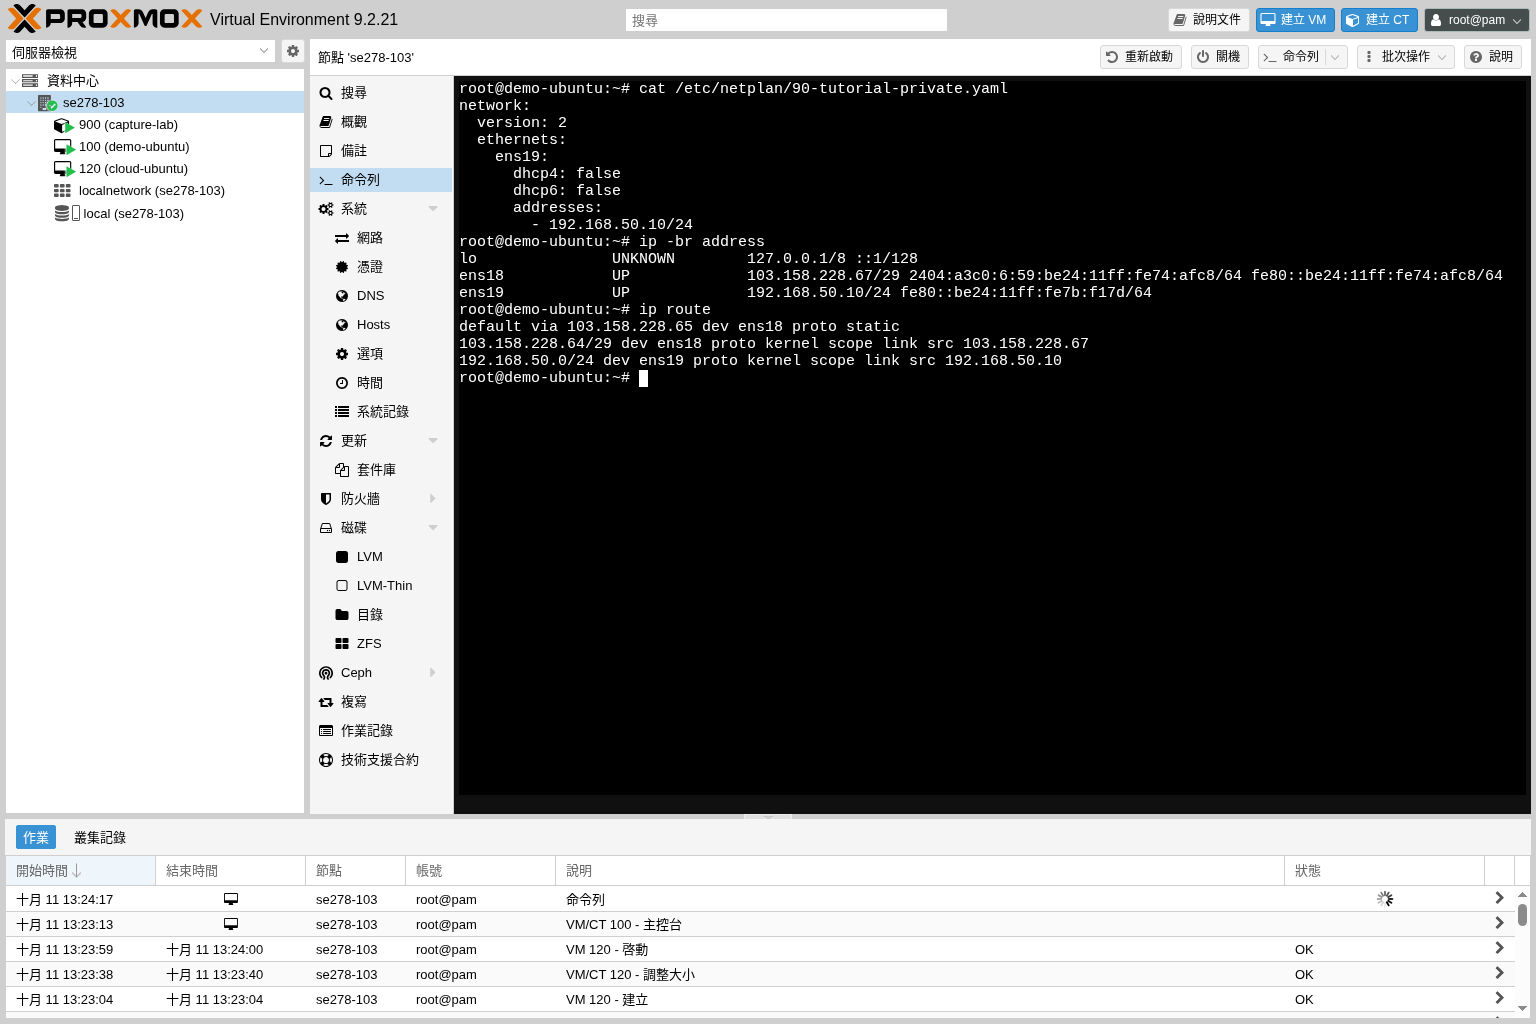 放大圖片
完成後如何確認
新裝置的 Bridge, MAC 與 guest 介面能正確對照.
新增介面顯示預期私有 IP, 且既有對外網卡與預設路由沒有被改掉. 對端互通仍需依實際 VLAN, IP 與防火牆另行測試.
常見問題
新增網卡後就有新的公網 IP 嗎?
不會. 網卡只是連接到指定網路, IP 與可用服務仍依網路配置. 內部橋接器也不會自動提供 DHCP 或上網.
新增後上網異常, 可以先查什麼?
先查看預設路由與新介面的閘道設定. 內部網卡通常不需要第二條預設路由, 也要核對是否誤編輯到原本的網卡.